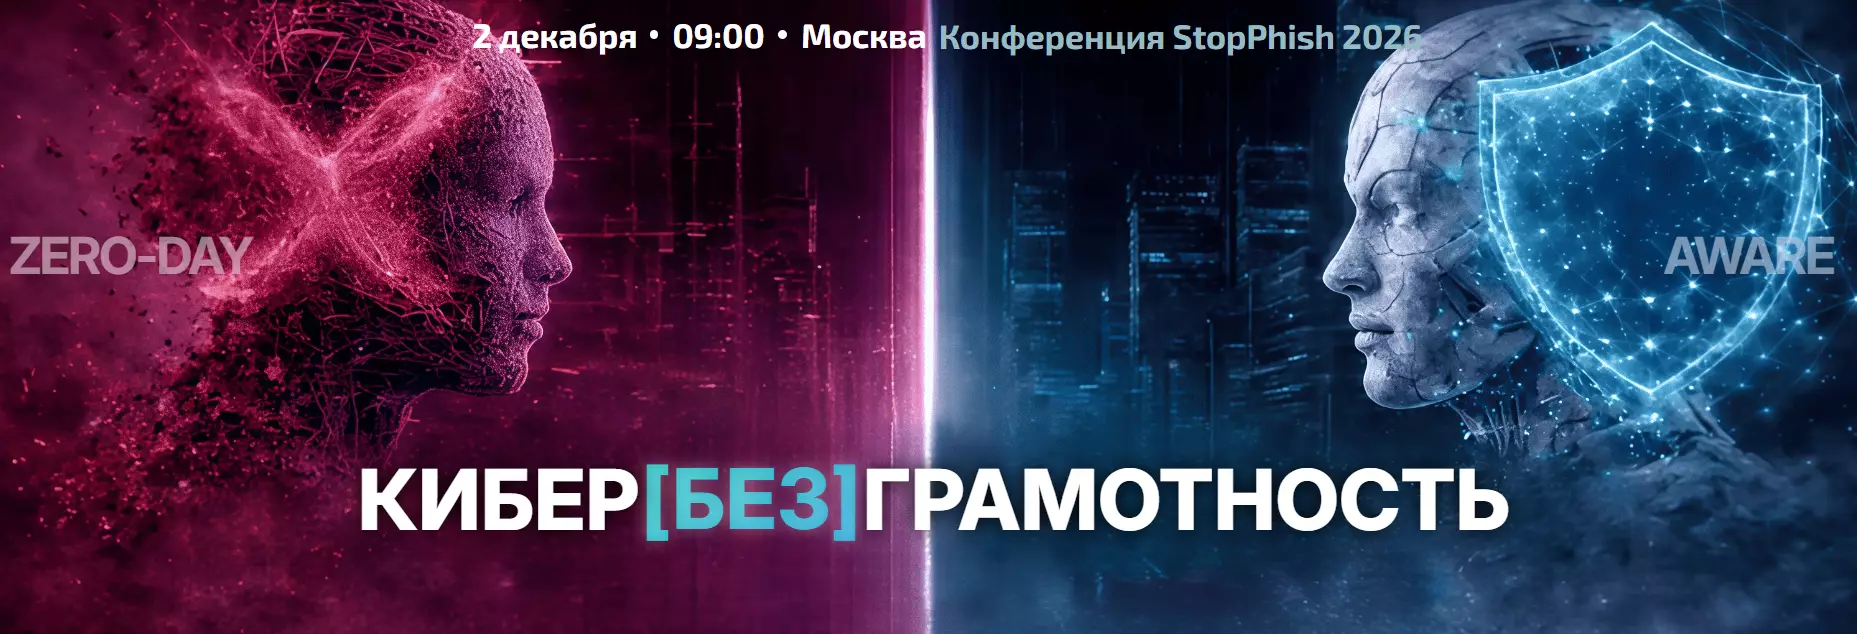
Конференция
StopPhish Conference 2026. Кибер[без]грамотность

02 дек
Ср
Россия, Москва
Palmira Art Hotel
2 декабря 2026 г. в Москве пройдет StopPhish 2026 — первая в России конференция, где «взлом человека» стал главным полем битвы.
Человек - главная уязвимость или мощнейший патч? Пока одни эксплуатируют «человеческий фактор», мы делаем его линией обороны.
Атаки начинаются задолго до инцидента
Эта конференция для тех, кто понимает: технических мер недостаточно.
КОМУ СЮДА:
CISO — за ROI и метриками
Фрод-аналитикам — за схемами и триггерами
Awareness — за форматами и вовлечением
Методистам — за гранями и смыслами
Red/Blue team — за атаками и контратаками
Вендорам и интеграторам — за кейсами и лидами
Здесь говорят о том, что обычно остаётся за кадром
Разбор атак на уровне мышления и процессов.
Трек 1: Awareness-трек или Защита от СИ
Фокус на противодействии социальной инженерии. Создание человеческого фаервола и технологическая защита.
• Психология доверия в цифровую эпоху: какие триггеры заставляют профессионалов отключать критическое мышление.
• Атаки на «неприкасаемых»: специфика защиты от СИ топ-менеджмента и VIP-персон.
• Технологический барьер против СИ: роль почтовых шлюзов, EDR и поведенческого анализа в предотвращении атак.
• Метрики человеческого фактора: Как измерить то, что кажется неизмеримым (уровень культуры безопасности).
• Адаптивное обучение: Как отойти от скучных лекций к форматам, которые реально меняют поведение.
• Реагирование на инциденты с учетом человеческого фактора: Что делать, когда «уже нажали», и как минимизировать ущерб.
• Построение культуры безопасности: Как превратить сотрудников из мишеней в первую линию обороны.
• Экономика защиты: Как продать бизнесу инвестиции в Awareness и доказать их эффективность.
• Выполнение регуляторных требований к киберграмотности сотрудников.
Трек 2: Attack-трек
Фокус на инструментах и тактиках социальных инженеров. OSINT, разведка, технологии.
• Автоматизация разведки (закрытый доклад): Современный инструментарий для сбора и анализа данных из открытых источников.
• Визуальная разведка: Анализ медиаконтента как ключ к пониманию внутренней инфраструктуры.
• Инфраструктурный OSINT (закрытый доклад): Как по внешним признакам восстановить ландшафт внутренних систем.
• Социотехнический профайлинг: Сбор данных для построения психологического портрета цели.
• Физический доступ и «полевая» работа: Как социальный инженер проникает туда, куда не дотянется ни один эксплойт.
• ИИ как мультипликатор угроз. Персонализированные атаки и масштабирование социнженерии.
• Контр-OSINT: Как системно контролировать свой цифровой периметр и минимизировать доступную для атакующего информацию.
• Технологические трюки введения в заблуждение. Как хакеры обманывают технологии, чтобы добраться до людей.
Подписаться на похожие мероприятия
Хотите получать информацию о мероприятиях по нужной вам тематике?
Выбирайте тематику и подписывайтесь! Раз в неделю получайте подборку актуальных бизнес-событий для вас!
Похожие мероприятия


Рекомендуем
Реклама
Мастер-класс
VibeCodingDay — мастер-класс по ИИ-вайбкодингу для предпринимателей
30 окт
Пт
Мастер-класс



Реклама
Конференция
ИИ КОНФА 2026 – Практическая конференция по искусственному интеллекту
16 ноя
Пн
Конференция
Реклама
Конференция
ДС-КОНФ. Конференция про технологии и автоматизацию для среднего и крупного бизнеса
19 ноя
Чт
Конференция